Fireworks AI Zweiter Hack trifft Datensätze und unfertige Modellgewichte
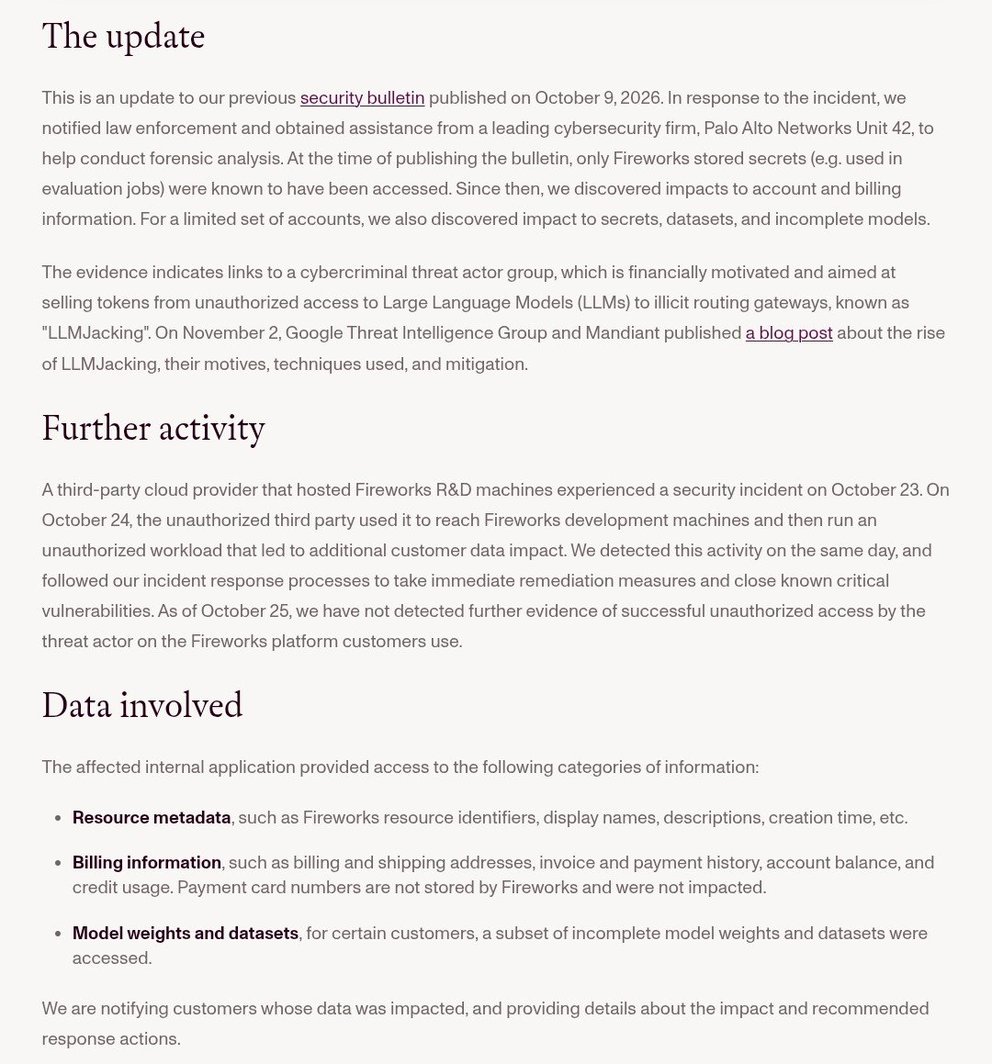
Zum zweiten Mal innerhalb weniger Wochen sind Angreifer in die Systeme von Fireworks AI eingedrungen, und diesmal geht es um mehr als Zugangsdaten. Laut dem Update zum Sicherheitsvorfall, über das Fireworks seine Kunden am 9. November 2026 informiert hat, griffen die Täter auf Abrechnungsdaten zu, bei einigen Kunden auch auf Datensätze und unfertige Modellgewichte.
Das von Nvidia unterstützte Start-up hilft Entwicklern, Open-Source-Modelle zu betreiben und zu trainieren. Nach eigenen Angaben hat es über 10.000 Kunden, darunter Harvey, Notion und Cursor. Wir fassen zusammen, was betroffen ist und was Kunden jetzt tun sollten.
Fireworks AI Hack: Welche Daten betroffen sind
Die betroffene interne Anwendung bot laut Fireworks Zugriff auf drei Arten von Daten:
- Metadaten zu Ressourcen wie IDs, Namen, Beschreibungen und Erstellungszeit.
- Abrechnungsdaten wie Rechnungs- und Lieferadressen, Zahlungshistorie, Kontostand und Guthabenverbrauch. Kartennummern speichert Fireworks nicht.
- Modellgewichte und Datensätze: Bei bestimmten Kunden griffen die Angreifer auf einen Teil der unfertigen Gewichte und Datensätze zu, bei einigen Konten auch auf Secrets.
Inference, Training SDK und Nexus speichern standardmäßig keine Daten und sind nach bisherigem Stand nicht betroffen. Wie viele Kunden es trifft und ob Daten nur eingesehen oder auch kopiert wurden, sagt Fireworks nicht. Die Untersuchung läuft noch.
Wie hängen die beiden Hacks zusammen?
Beim ersten Vorfall, den Fireworks am 6. Oktober entdeckte, las ein Unbefugter mit missbrauchten internen Zugangsdaten Umgebungsvariablen aus Evaluierungsjobs in einer begrenzten Zahl von Kundenkonten aus, darunter als Secrets gespeicherte API-Schlüssel und Tokens. Im ersten Bulletin fand Fireworks damals noch keine Hinweise auf Zugriffe auf Modelle oder Datensätze. Den zweiten Zugriff ermöglichte ein Cloud-Anbieter, der Entwicklungsrechner von Fireworks hostete und am 23. Oktober selbst einen Sicherheitsvorfall hatte.
Fireworks führt beides als einen Sicherheitsvorfall. Die Spuren deuten laut der Firma auf eine finanziell motivierte Gruppe, die sich unerlaubt Zugang zu Sprachmodellen verschafft und die Tokens an illegale Routing-Dienste verkauft. Das nennt sich LLMJacking.
Zwei Vorfälle bei Fireworks AI
- 06.10.2026: Missbrauch interner Zugangsdaten erkannt – Secrets aus Evaluierungsjobs einiger Kunden abgegriffen
- 09.10.2026: Erstes Bulletin veröffentlicht – Betroffene Kunden benachrichtigt, Mitarbeiter-Schlüssel rotiert
- 23.10.2026: Vorfall beim Cloud-Anbieter – Der Anbieter hostete Entwicklungsrechner von Fireworks
- 24.10.2026: Zugriff auf Entwicklungsrechner – Am selben Tag erkannt, bekannte kritische Lücken geschlossen
- 25.10.2026: Keine weiteren Zugriffe festgestellt – Stand laut Fireworks
- 09.11.2026: Update an die Kunden – Abrechnungsdaten, Datensätze und unfertige Gewichte betroffen
Wandern Kunden von Fireworks AI ab?
Laut The Information hat Fireworks auch große Kunden wie Harvey informiert. Einige Kunden, die jährlich Millionen Dollar bei Fireworks ausgeben, erwägen demnach einen Wechsel. Zwei Kunden sagten Forbes, sie hätten ihr Geschäft schon weitgehend abgezogen. Ein schneller Wechsel ist laut Startup Fortune für viele schwer, weil Rechenkapazität knapp ist.
Fireworks hat die Strafverfolgung eingeschaltet, Palo Alto Networks Unit 42 für die Forensik geholt, Zugangsdaten ersetzt und betroffene Systeme isoliert. Gegenüber Bloomberg Law sagte ein Sprecher:
Sprecher von Fireworks AI gegenüber Bloomberg Law (übersetzt)Wir arbeiten aktiv mit unseren Kunden an der Bewältigung des Vorfalls, darunter Notion, Cursor und andere.
Was Fireworks-Kunden jetzt tun sollten
Betroffene bekommen laut Fireworks eine E-Mail mit Details und empfohlenen Schritten. Für offengelegte Secrets und Schlüssel nennt das erste Bulletin diese Maßnahmen:
- API-Schlüssel ersetzen: Widerrufene Fireworks-Schlüssel funktionieren nicht mehr, deine Anwendungen brauchen neue.
- Fremde Zugangsdaten beim Aussteller rotieren: Ein Secret nur bei Fireworks zu löschen, macht den Schlüssel dahinter nicht ungültig.
- Logs prüfen: Kontrolliere bei den Drittanbietern, ob mit den Zugangsdaten Daten gelesen, heruntergeladen oder geändert wurden.
- Unbekanntes melden: Prüfe API-Schlüssel, Nutzer, Trainingsjobs und Datensätze und melde alles, was du nicht kennst, an Fireworks.
Datensatz-Uploads vorerst abgeschaltet
Während der Untersuchung hat Fireworks Self-Serve-Uploads und -Downloads von Datensätzen für Batch Inference und datensatzbasiertes Training abgeschaltet. Das Training SDK bleibt verfügbar.
Startup Fortune rät zudem, Gewichte und Datensätze unter eigenen Schlüsseln zu sichern und einen zweiten Anbieter vorab durchzurechnen, etwa mit unserem LLM-Kostenrechner. Ob Kunden in der EU betroffen sind und Fireworks Datenschutzbehörden informiert hat, geht aus den Angaben bisher nicht hervor.